

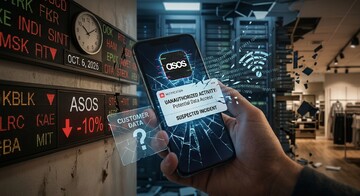
به گزارش تازه های اقتصاد، شرکت ASOS اعلام کرد که در حال بررسی یک «فعالیت غیرمجاز» در پلتفرمهای ارتباطی ثالث خود است که برای ارسال پیام به مشتریان استفاده میشود. این اقدام پس از آن صورت گرفت که اعلانی غیرمعمول از طریق اپلیکیشن این شرکت برای خریداران ارسال شد.
مسئولان ASOS تأکید کردند که احتمال دارد اطلاعات پایه و اولیه مشتریان مانند «نام» و «اطلاعات تماس» در معرض دسترسی قرار گرفته باشد، اما هیچ نشانهای مبنی بر نفوذ به اطلاعات کارتهای بانکی، پرداختها یا رمزهای عبور حسابهای کاربری یافت نشده است.
در پی این حادثه، ASOS دسترسی به پلتفرمهای ارتباطی متأثر را فوراً محدود کرده و همکاری خود را با متخصصان بینالمللی امنیت سایبری و نهادهای ذیربط آغاز نمود. وبسایت و اپلیکیشن اصلی شرکت بدون اختلال به فعالیت خود ادامه میدهند.
متن پیام هکرها و ادعای مطرحشده
در پیام اعلانی که برای مشتریان فرستاده شد، عنوان «ASOS HACKED» (ایسوس هک شد) به چشم میخورد. در متن این پیام ادعا شده بود که پایگاه داده این شرکت در سرویس ابری Snowflake بهطور کامل هک شده و در صورت عدم برقراری ارتباط، اطلاعات لو داده خواهد شد. این پیام کاربران را به یک کانال تلگرامی متعلق به گروهی موسوم به «Xuanye Group» هدایت میکرد.
با این حال، گروه مذکور هیچ مدرک مستقلی مبنی بر سرقت واقعی دادهها ارائه نکرده است. از سوی دیگر، شرکت Snowflake پس از بررسیهای اولیه رسماً اعلام کرد که هیچ شواهدی مبنی بر نفوذ یا آسیبپذیری در پلتفرم ابری خود پیدا نکرده است.
واکنش بازار و وضعیت بیمه
در پی انتشار این خبر در تاریخ ۶ اکتبر ۲۰۲۶، سهام ASOS حدود ۱۰ درصد سقوط کرد؛ این در حالی است که این شرکت از ابتدای سال ۲۰۲۶ بیش از ۶۰ درصد رشد ارزش سهام را تجربه کرده بود. مدیران ASOS اعلام کردهاند که این شرکت تحت پوشش بیمه حوادث سایبری و تداوم کسبوکار قرار دارد، اگرچه هنوز برای برآورد دقیق میزان خسارات مالی زود است.
هشدار مرکز ملی امنیت سایبری بریتانیا (NCSC)
مرکز ملی امنیت سایبری بریتانیا نیز با انتشار هشداری از کاربران خواست تا هوشیار باشند. این نهاد توصیه کرده است که حتی کاربرانی که پیامی دریافت نکردهاند، احتمال دسترسی غیرمجاز را در نظر گرفته و مراقب پیامهای فیشینگ مشکوک، لینکهای نامعتبر و تغییر رمزهای عبور خود باشند.
نظر شما