

رمزنگاری پساکوانتومی با ورود رسمی بانک مرکزی به این حوزه و امضای قرارداد برای تدوین نقشه راه امنیت نسل بعد، به یکی از موضوعات مهم امنیت آینده شبکه بانکی تبدیل شده است. رایانش کوانتومی میتواند در آینده برخی از الگوریتمهای رمزنگاری مورد استفاده در زیرساختهای بانکی را با چالش مواجه کند و همین موضوع، ضرورت برنامهریزی زودهنگام برای این گذار را پررنگ کرده است.
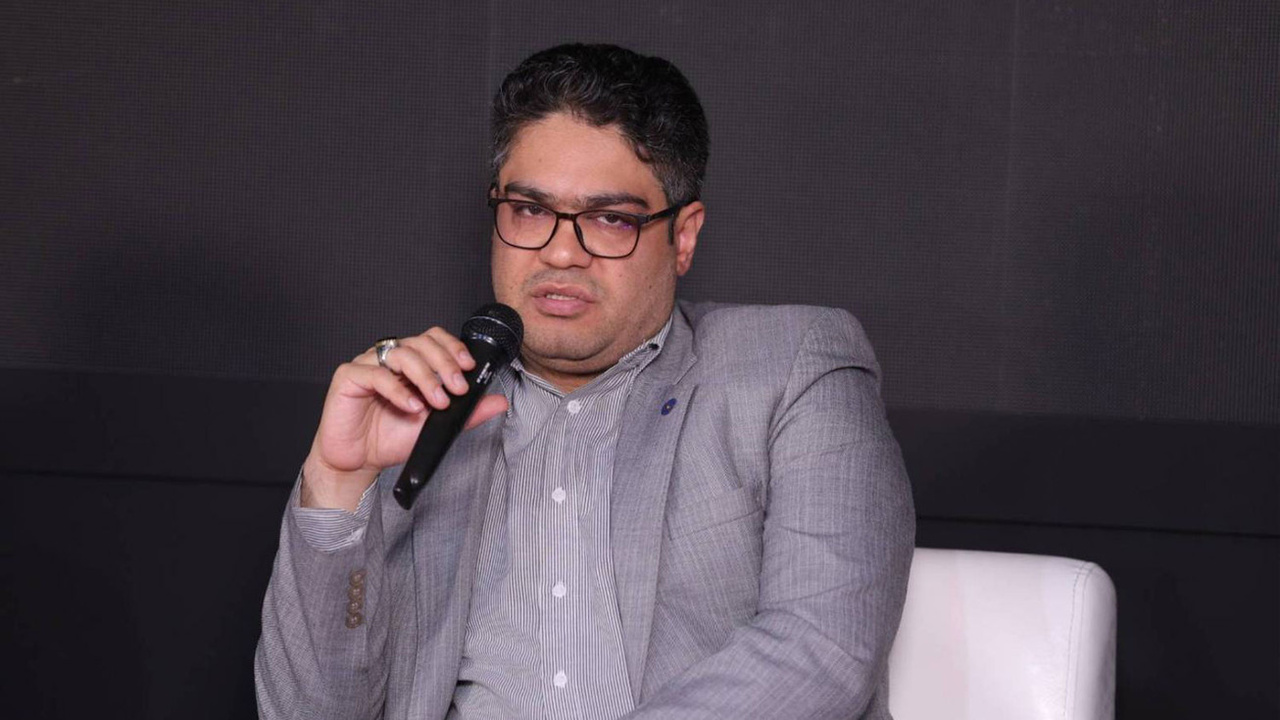
در همین زمینه، خبرنگار تازههای اقتصاد در گفتوگو با وحید خدابخشی، مدیرعامل کاشف و کارشناس حوزه امنیت شبکه، ابعاد این تهدید، ضرورت مهاجرت پساکوانتومی، موانع پیشروی شبکه بانکی و الزامات این گذار را بررسی کردهاست.
خدابخشی با اشاره به اینکه تهدید رایانش کوانتومی متوجه تمام رمزنگاریهای شبکه بانکی نیست، اظهار کرد: بخش مهمی از رمزنگاری کلیدعمومی که امروز برای تبادل امن کلید، احراز هویت و امضای دیجیتال استفاده میشود، در برابر یک رایانه کوانتومی بهاندازه کافی قدرتمند آسیبپذیر خواهد بود.
وی افزود: مسئله فقط محرمانگی پیامها نیست، بلکه اعتماد دیجیتال نیز مطرح است؛ چراکه آسیبپذیری زیرساخت امضای دیجیتال و تبادل کلید میتواند احراز هویت سامانهها، ارتباطات امن و اعتبار برخی امضاهای دیجیتال را تحت تأثیر قرار دهد.
مهاجرتی که باید پیش از رسیدن تهدید آغاز شود
مدیرعامل کاشف با بیان اینکه زمان دقیق دستیابی به رایانه کوانتومی قادر به شکستن الگوریتمهایی مانند RSA و ECC مشخص نیست، گفت: در مدیریت ریسک نباید فقط پرسید رایانه کوانتومی چه زمانی خواهد آمد، بلکه باید پرسید در صورت ظهور این فناوری، جایگزینی زیرساخت رمزنگاری شبکه بانکی چقدر زمان میبرد.
به گفته خدابخشی، شبکه بانکی شامل بانکها، شرکتهای پرداخت، سامانههای قدیمی، HSM ها، زیرساختهای PKI، تجهیزات شبکه و محصولات متعدد وابسته به تأمینکنندگان است و تغییر این مجموعه نمیتواند یکشبه انجام شود.
وی تأکید کرد: رایانش کوانتومی ممکن است تهدید عملیاتی امروز نباشد، اما مهاجرت پساکوانتومی مسئله امروز است.
خدابخشی نخستین گام را شناسایی و شناسنامهدار کردن داراییهای رمزنگاری در شبکه بانکی دانست و گفت: پیش از تغییر الگوریتم باید مشخص شود رمزنگاری دقیقاً در کدام نرمافزار، پروتکل، تجهیز، گواهی و سرویس مورد استفاده قرار گرفته است؛ فرآیندی که از آن با عنوان Cryptographic Inventory یاد میشود.
دادههایی که ممکن است امروز سرقت شوند
این کارشناس حوزه امنیت شبکه یکی از مهمترین دلایل آغاز زودهنگام این فرآیند را پدیده «Harvest Now, Decrypt Later» عنوان کرد و توضیح داد: مهاجم میتواند ترافیک رمزشده ارزشمند را امروز جمعآوری و نگهداری کند و در آینده، در صورت دستیابی به توان کوانتومی لازم، برای رمزگشایی آن اقدام کند.
وی ادامه داد: برای دادههایی که قرار است ۱۰ یا ۱۵ سال محرمانه باقی بمانند، تهدید کوانتومی را نمیتوان صرفاً یک ریسک دوردست دانست.
خدابخشی در عین حال تأکید کرد که نباید تصور کرد تمام دادههای بانکی در معرض یک تهدید یکسان قرار دارند. به گفته وی، تهدید اصلی در این مرحله بیشتر متوجه رمزنگاری کلیدعمومی، سازوکارهای تبادل کلید و امضای دیجیتال است و این موضوع به معنای آن نیست که هر دیتابیس بانکی که امروز با AES رمز شده، در آینده بهسادگی قابل رمزگشایی خواهد بود.
وی در توصیف این ریسک گفت: بعضی از اطلاعاتی که ۱۰ سال دیگر افشا میشوند، ممکن است امروز سرقت شده باشند.
بزرگترین مانع؛ میراث فناوری بانکها
مدیرعامل کاشف بزرگترین مانع مهاجرت پساکوانتومی در شبکه بانکی را نه الگوریتمهای جدید، بلکه «میراث فناوری و ناشناخته بودن وابستگیهای رمزنگاری» دانست.
وی اظهار کرد: در شبکه بانکی سامانههایی وجود دارد که سالها توسعه یافتهاند و تغییر الگوریتم در برخی تجهیزات، HSMها و محصولات وابسته به تأمینکنندگان ممکن است ساده نباشد. اگر مشخص نباشد RSA یا ECC در کدام بخش از معماری استفاده شده، برنامهریزی برای مهاجرت نیز دشوار خواهد بود.
خدابخشی تأکید کرد: اولین پروژه PQC در یک بانک نباید خرید یک محصول باشد؛ باید شناخت معماری رمزنگاری بانک باشد.
وی همچنین بر ضرورت استفاده از رویکرد مرحلهای تأکید کرد و گفت: مهاجرت الزاماً نباید به شکل یک پروژه یکباره یا Big Bang انجام شود و در بسیاری از کاربردها میتوان دوره گذار و راهکارهای Hybrid را در نظر گرفت.
«چابکی رمزنگاری»؛ هدف فراتر از تعویض الگوریتم
خدابخشی یکی از مفاهیم کلیدی در این مسیر را Crypto Agility یا «چابکی رمزنگاری» عنوان کرد و توضیح داد: در یک معماری چابک، اگر الگوریتمی در آینده ناامن شود، سازمان نباید برای جایگزینی آن مجبور به بازنویسی کل سامانه باشد.
به گفته وی، الگوریتم، کلید، گواهی و سیاستهای امنیتی باید تا حد امکان از منطق کسبوکار جدا و قابل مدیریت و جایگزینی باشند.
این کارشناس حوزه امنیت شبکه تأکید کرد: هدف PQC تنها جایگزین کردن RSA با یک الگوریتم جدید نیست؛ اگر معماری سخت و غیرقابل تغییر حفظ شود، چند سال دیگر همین مسئله دوباره تکرار خواهد شد. از این منظر، Crypto Agility حتی از انتخاب یک الگوریتم خاص نیز مهمتر است.
برنامه سهساله برای شروع یک گذار ساختاریافته
وی درباره زمان و هزینه مهاجرت نیز گفت: اعلام یک رقم کلی بدون انجام Cryptographic Inventory و ارزیابی شکاف، از نظر حرفهای قابل دفاع نیست؛ زیرا وضعیت بانکهایی با معماری جدید و متمرکز با بانکهایی که سامانههای Legacy، HSM و تأمینکنندگان متعدد دارند، متفاوت است.
خدابخشی با اشاره به امکان طراحی یک برنامه سهساله گفت: این بازه الزاماً به معنای حذف کامل رمزنگاری کلاسیک از کل شبکه بانکی نیست، بلکه میتواند چارچوبی برای آغاز یک گذار ساختاریافته و مرحلهای باشد.
وی نقش بانک مرکزی را تعیین سیاست، استاندارد، زمانبندی و الزامات انطباقپذیری دانست و گفت: بانکها و شرکتهای زیرساختی مسئول اجرای مهاجرت در سامانههای خود هستند و کاشف نیز میتواند در ارزیابی آمادگی، تدوین خط مبنا، پایش پیشرفت، آزمون و ایجاد تصویر یکپارچه از ریسک شبکه بانکی نقش داشته باشد.
استقلال در رمزنگاری؛ نه با الگوریتم اختصاصی
مدیرعامل کاشف در ادامه با تأکید بر ضرورت کاهش وابستگی کشور در این حوزه گفت: استقلال در رمزنگاری پساکوانتومی به معنای اختراع یک الگوریتم ایرانی و کنار گذاشتن استانداردهای بینالمللی نیست؛ چراکه الگوریتمهایی که سالها در معرض تحلیل عمومی جامعه علمی قرار گرفتهاند، از منظر اعتمادپذیری وضعیت بهتری نسبت به الگوریتمهای بسته و اختصاصی دارند.
وی افزود: استقلال باید در زنجیره پیادهسازی و اعتماد ایجاد شود؛ از توان علمی رمزنگاری و Cryptanalysis گرفته تا پیادهسازی امن استانداردهای PQC، کتابخانههای رمزنگاری، PKI، HSM و مدیریت کلید و آزمون و اعتبارسنجی پیادهسازیها.
خدابخشی در پایان تأکید کرد: امنیت سایبری صرفاً مقابله با تهدیدی نیست که امروز اتفاق افتاده، بلکه مدیریت ریسکی است که زمان آمادهشدن برای آن ممکن است از زمان رسیدن خود تهدید طولانیتر باشد.
وی خاطرنشان کرد: مسئله این نیست که رایانه کوانتومی چه روزی خواهد آمد؛ مسئله این است که روزی که آمد، شبکه بانکی برای تغییر رمزنگاری خود به چند سال زمان نیاز خواهد داشت. به همین دلیل، زمان آغاز مهاجرت پساکوانتومی امروز است.
نظر شما